Oblast istraživanja

Podvodna sigurnost i autentifikacija

Zaštita i autentifikacija podvodnih mreža

Pregled istraživanja

Istražujemo nove granice u oblasti: Podvodna sigurnost i autentifikacija

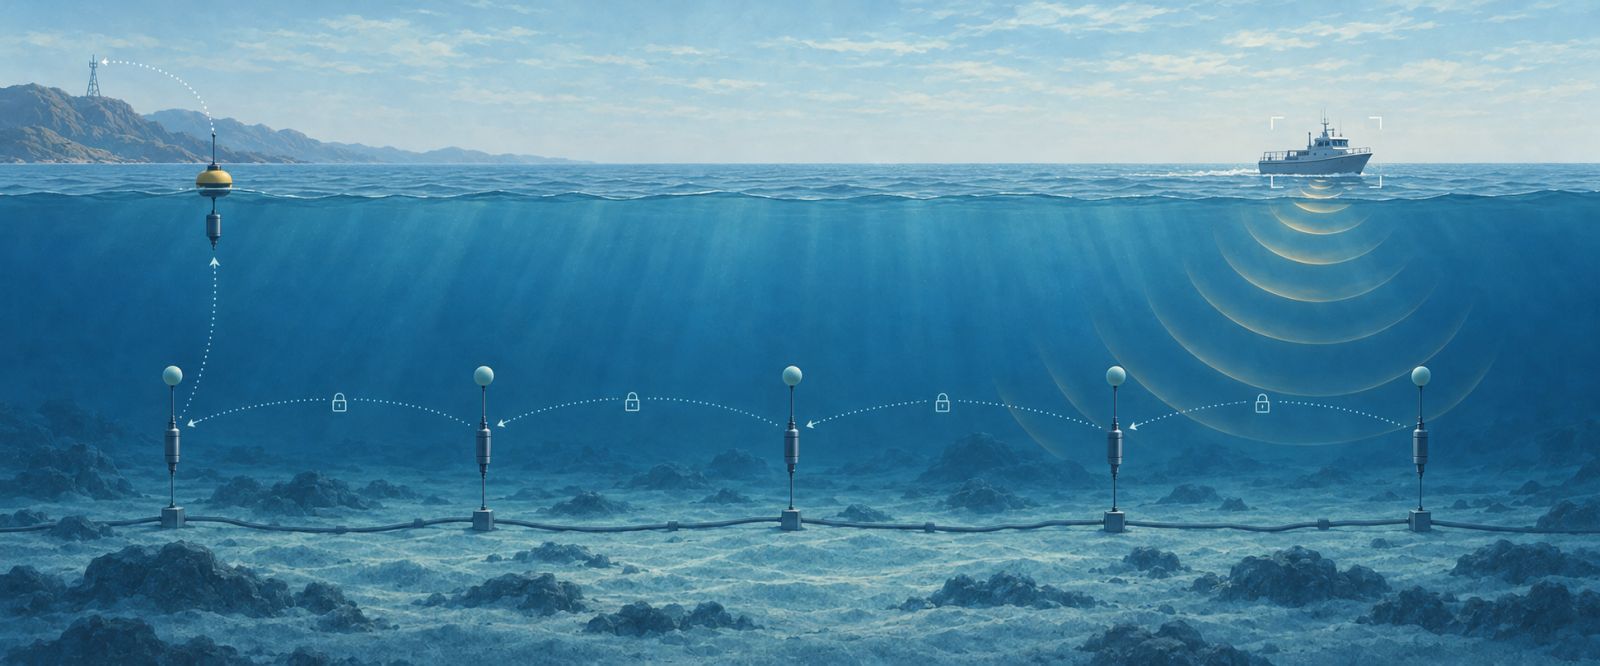
Podvodne mreže sve češće podržavaju praćenje životne sredine, nadzor infrastrukture i sigurnosne primjene, pa je integritet njihovih podataka i komunikacije od suštinskog značaja. Akustični kanal je difuzni medij, pa prenosi mogu biti presretnuti, oponašani ili ometeni, dok ograničena energija, propusni opseg i povezanost mnoge uobičajene sigurnosne mehanizme čine nepraktičnim.

Naše istraživanje razvija metode za provjeru identiteta uređaja koji komuniciraju, otkrivanje neovlašćenih predajnika i zaštitu podvodnih mreža, kombinujući karakteristike akustičnog kanala, statističko učenje, autentifikaciju na fizičkom sloju i lake decentralizovane sigurnosne arhitekture.

Istraživački program

Istraživački pravci

Posebni pravci istraživanja povezani zajedničkim putem validacije.

Analiza prijetnji za podvodne mreže

Djelotvorna zaštita počinje razumijevanjem načina na koje podvodne mreže mogu biti napadnute i koja su sredstva najugroženija.

Analiziramo prijetnje kao što su:

  • Prisluškivanje akustičnih prenosa
  • Lažno predstavljanje legitimnih uređaja
  • Ponovno slanje ranije presretnutih poruka
  • Ometanje i namjerne smetnje
  • Napadi na rutiranje koji preusmjeravaju ili odbacuju saobraćaj
  • Fizičko preuzimanje ili neovlašćena izmjena postavljenih čvorova

Modeli prijetnji usmjeravaju projektovanje sigurnosnih mehanizama u skladu sa mogućnostima i ograničenjima podvodnih uređaja.
Autentifikacija na fizičkom sloju

Svaka podvodna veza ima karakteristična obilježja oblikovana položajem uređaja, višestrukim prostiranjem i hardverom koji šalje i prima signale. Napadaču na drugoj lokaciji ta obilježja je teško reprodukovati.

Istražujemo autentifikaciju zasnovanu na:

  • Impulsnom odzivu kanala i strukturi višestrukog prostiranja
  • Karakteristikama kašnjenja i Doplerovog efekta
  • Statistikama primljenog signala
  • Hardverskim otiscima predajnika
  • Kombinaciji obilježja fizičkog sloja sa uobičajenim akreditivima

Autentifikacija na fizičkom sloju može provjeriti uređaje uz malo dodatne komunikacije i obrade, što je dragocjeno u mrežama sa ograničenom energijom.

Otkrivanje neovlašćenih predajnika

Neovlašćeni predajnik može pokušati da ubaci lažne podatke, poremeti komunikaciju ili prikupi informacije o mreži.

Razvijamo metode detekcije koje statističkim testiranjem i učenjem prepoznaju prenose koji ne odgovaraju očekivanom ponašanju legitimnih uređaja, kao i tehnike za procjenu lokacije sumnjivih izvora na osnovu mjerenja iz više čvorova. Istraživanje je usmjereno na održavanje malog broja lažnih alarma dok se uslovi kanala prirodno mijenjaju tokom vremena.

Decentralizovana autentifikacija

Centralizovana autentifikacija zahtijeva pouzdan pristup serveru od povjerenja, što je pod vodom rijetko dostupno zbog povremene povezanosti i dugih kašnjenja.

Istražujemo decentralizovane šeme autentifikacije, uključujući pristupe potpomognute blokčejn tehnologijom, u kojima je povjerenje raspoređeno na čvorove mreže. Ovo istraživanje obuhvata:

  • Autentifikaciju bez stalno dostupnog centralnog autoriteta
  • Zapise o identitetima uređaja i događajima otporne na neovlašćene izmjene
  • Lake protokole usaglašavanja prilagođene sporim akustičnim vezama
  • Bezbjednu registraciju i opoziv uređaja
  • Otpornost na otkaze čvorova i razdvajanje mreže

Laka kriptografija i upravljanje ključevima

Kriptografska zaštita mora odgovarati ograničenoj procesorskoj snazi, memoriji i energiji podvodnih uređaja, kao i malim paketima akustičnih veza.

Naše istraživanje obuhvata:

  • Lako šifrovanje i autentifikaciju poruka
  • Efikasno uspostavljanje i obnavljanje ključeva
  • Distribuciju ključeva u povremeno povezanim mrežama
  • Zaštitu od ponovnog slanja i izmjene poruka
  • Smanjenje sigurnosnog opterećenja u prenesenim paketima

Cilj je obezbijediti povjerljivost i integritet bez značajnog skraćivanja vijeka trajanja uređaja.

Otporan i bezbjedan rad mreže

Sigurnosni mehanizmi moraju održati rad mreže i dok je napadnuta ili djelimično kompromitovana.

Razvijamo metode upravljanja povjerenjem, bezbjednog rutiranja, komunikacije otporne na ometanje i otkrivanja upada koje podvodnim mrežama omogućavaju da izoluju čvorove sa neispravnim ponašanjem, zaobiđu kompromitovane djelove mreže i nastave isporuku ključnih podataka. Cilj je postepeno smanjenje performansi umjesto potpunog otkaza kada dođe do sigurnosnih incidenata.

Naša vizija

Naš cilj je razvoj podvodnih mreža čijim se podacima može vjerovati, čiji se uređaji mogu pouzdano identifikovati i koje nastavljaju bezbjedno da rade uprkos smetnjama i namjernim napadima.

Kombinovanjem tehnika fizičkog sloja, statističkog učenja, decentralizovanog povjerenja i lake kriptografije želimo da sigurnost postane sastavni dio podvodnih sistema, a ne skup dodatak.